Idioma: Español
Esta guía está dirigida a los administradores de TI que desean automatizar el proceso de quitar usuarios de ActivityInfo.org cuando ya no están activos en su organización.
Introducción: ¿Qué es el desaprovisionamiento automático?
Muchas organizaciones, especialmente las que trabajan con múltiples equipos y personas, prefieren mantener un registro central de quién trabaja para ellas y a qué se les permite acceder. Los proveedores de identidad (IdP) permiten administrar usuarios de forma centralizada.
ActivityInfo es compatible con el Inicio de Sesión Único (SSO) a través de proveedores de identidad externos como Microsoft Entra, Google Workspace y Okta. Esto garantiza que los usuarios no tengan que recordar una contraseña adicional y que las reglas de inicio de sesión de su organización, como la autenticación de dos factores y el acceso condicional, protejan sus cuentas de ActivityInfo. Cuando un miembro del personal deja la organización, también pierde el acceso a ActivityInfo porque ya no puede iniciar sesión.
Sin embargo, solo con el SSO, un usuario que ha dejado la organización sigue autorizado a acceder a las bases de datos de ActivityInfo, aunque no pueda iniciar sesión. El usuario sigue necesitando una licencia, lo que dificulta mantener una visión general de quién está realmente activo en la base de datos, y requiere una revisión manual y periódica para quitar a los usuarios inactivos.
El Sistema para la Administración de Identidades entre Dominios (SCIM 2.0) es un protocolo estándar abierto que ayuda a cerrar esta brecha. Establece una conexión directa entre el proveedor de identidad de una organización y ActivityInfo. Cuando se combina con el SSO, significa que los usuarios no solo perderán el acceso a ActivityInfo cuando dejen su organización, sino que su acceso y su licencia también se revocarán automáticamente.
Qué sucede cuando un usuario es desaprovisionado
Una vez que haya configurado la sincronización SCIM, el directorio de su organización informará a ActivityInfo.org cada vez que un usuario sea deshabilitado en su directorio.
ActivityInfo revisará automáticamente la lista de usuarios deshabilitados cada día. Cualquier usuario que haya estado deshabilitado por más de 72 horas será desaprovisionado.
Cuando un usuario es desaprovisionado, su rol en todas las bases de datos a las que tiene acceso será revocado, tal como si el administrador de la base de datos hubiera revocado su acceso.
La revocación se registrará en el registro de auditoría, y los contactos de seguridad de la base de datos serán notificados por correo electrónico.
Si el usuario desaprovisionado ha sido invitado a bases de datos propiedad de otras organizaciones en la plataforma ActivityInfo.org, su rol en esas bases de datos también será revocado. Por ejemplo, si usted es una ONG que trabaja en ayuda humanitaria, es probable que los miembros de su personal hayan sido invitados a una base de datos de la ONU. Los miembros de su personal utilizan la misma cuenta de ActivityInfo.org para acceder a ambas, y su rol también será revocado de esas bases de datos.
Configuración paso a paso
Paso 1: Vincule sus dominios de correo electrónico a su cuenta de facturación de ActivityInfo.org
Antes de poder sincronizar entre su proveedor de identidad y ActivityInfo, necesita conectar sus dominios de correo electrónico a ActivityInfo.org. Esto le da permiso para activar y desactivar usuarios dentro de esos dominios de correo electrónico.
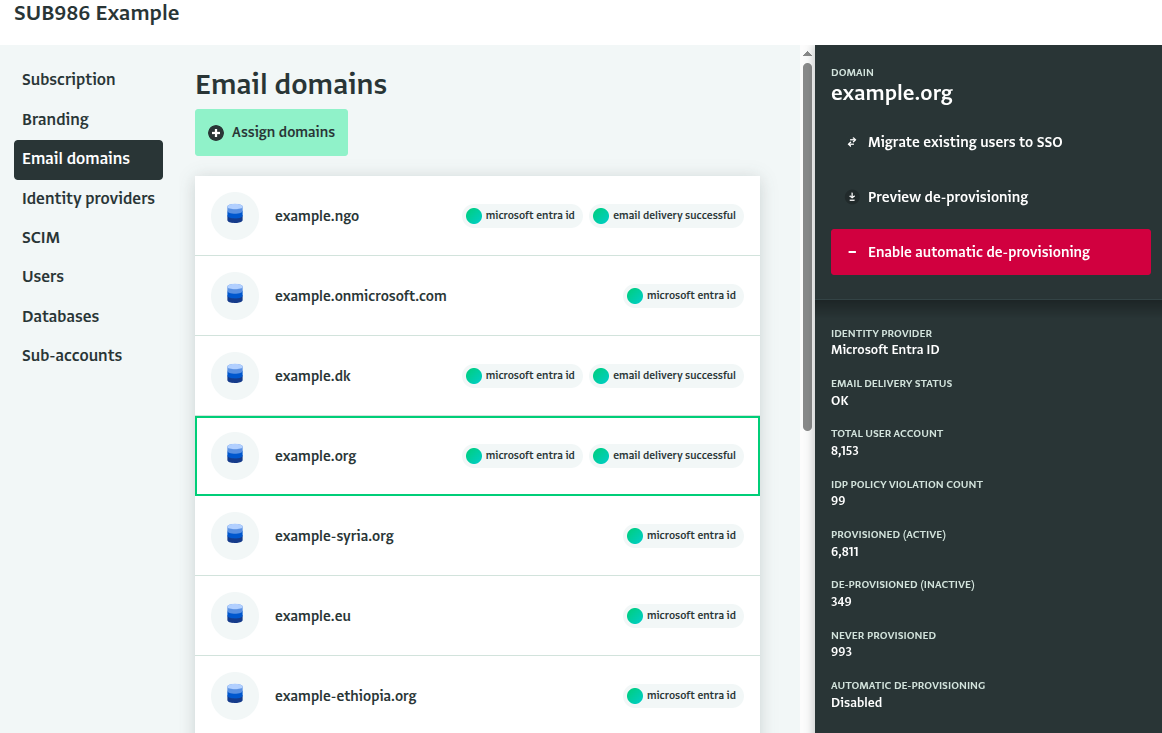
Navegue a su Cuenta de facturación desde su menú de perfil. Luego, navegue a la sección "Dominios de correo electrónico". Asegúrese de que TODOS los dominios de su organización estén listados aquí. Si falta algún dominio, abra un ticket de soporte con la lista de dominios con nuestro equipo. Verificaremos que usted es el propietario de los dominios y los vincularemos a su cuenta.
Paso 2: Habilite la sincronización SCIM 2.0
A continuación, genere un token SCIM y siga las instrucciones de su proveedor de identidad para habilitar la sincronización:
Debe sincronizar a todos los usuarios del directorio de su organización con ActivityInfo. Si limita la sincronización a un grupo más pequeño, los usuarios fuera de ese grupo aparecerán como inactivos para ActivityInfo y serán desaprovisionados automáticamente.
Paso 3: Verifique la sincronización
Una vez que haya habilitado la sincronización SCIM 2.0, puede tardar un día o más en sincronizarse completamente con su directorio, dependiendo del tamaño de su organización.
Seleccione un dominio para ver el estado de la sincronización. El panel lateral muestra:
- Cuentas de usuario totales: el número total de usuarios con este dominio de correo electrónico con una cuenta en ActivityInfo.org. Esto incluye a los usuarios que fueron invitados, a los que se registraron para pruebas gratuitas y a cualquier usuario sincronizado desde su directorio a ActivityInfo a través de SCIM.
- Aprovisionado (Activo): el número de estos usuarios que están activos en el directorio de su organización, según SCIM.
- Dado de baja (Inactivo): El número de usuarios que están inactivos en el directorio de su organización, según SCIM.
- Nunca aprovisionado: El número de usuarios con una cuenta en ActivityInfo que nunca han sido sincronizados desde su directorio, ya sea como activos o inactivos. Se trata principalmente de usuarios que tenían una cuenta en ActivityInfo.org antes de que se habilitara la sincronización SCIM.
- Desaprovisionamiento automático: Si los usuarios que son reportados como inactivos en el directorio de su organización, según SCIM, serán desaprovisionados automáticamente de ActivityInfo.
También puede hacer clic en el botón "Previsualizar desaprovisionamiento" para generar un informe que muestre qué usuarios serían desaprovisionados:
| Cuenta de facturación | Base de datos | ID de la base de datos | Nombre | Correo electrónico | Estado de aprovisionamiento ||-----------------|--------------------------------------|-------------|-------|-------------------|---------------------|| Mi organización | M&E Global | c32434234 | Bob | bob@example.org | INACTIVO | | Mi organización | M&E Global | c32434234 | Alice | alice@example.org | NINGUNA | | Mi organización | Proyecto Piña de Togo | c2ad3kmgfg | Alice | alice@example.org | NINGUNA | | UNOCHA | Módulo de País HPC.tools: Níger 2026 | cbjjj4333 | Bob | bob@example.org | NINGUNA |
En la exportación anterior, tanto a Bob como a Alice se les revocará el acceso a la base de datos de M&E Global de su organización, y el rol de Alice será revocado de la base de datos a nivel de país en Togo.
Bob ha sido reportado explícitamente como "Inactivo" por su directorio, lo que significa que dejó la organización en algún momento después de que usted habilitara la sincronización SCIM.
Sin embargo, ActivityInfo nunca ha recibido ninguna información de su directorio sobre Alice. Eso podría significar que ella dejó la organización antes de que se habilitara la integración SCIM, o podría significar que de alguna manera ha sido excluida de la sincronización debido a una mala configuración en su proveedor de identidad. Verifique dos veces estas entradas antes de continuar.
También hay una entrada para el acceso de Bob a una base de datos de informes de UNOCHA en Níger. Una vez que active el desaprovisionamiento automático, el rol de Bob también será revocado de esta base de datos, aunque no sea propiedad de su organización. Esto mejora la seguridad de la cuenta para su organización y sus socios.
Paso 4: Active el desaprovisionamiento automático
Una vez que haya verificado que la sincronización es correcta, haga clic en Activar desaprovisionamiento automático y luego confirme.
Esto iniciará un trabajo por lotes para revocar el acceso a todos los usuarios reportados como inactivos, o para quienes no hemos recibido una actualización de su directorio ("NINGUNA" en la exportación anterior). Una vez que esto se complete, el desaprovisionamiento automático se habilitará y a los usuarios reportados como deshabilitados por su directorio se les revocará el acceso continuamente.
Debe repetir este proceso para cada dominio de correo electrónico vinculado a su Cuenta de facturación.