Мова: Українська
Вступ
Сервер ActivityInfo для самостійного керування можна налаштувати через інтерфейс користувача «Налаштування сервера». Цей інтерфейс доступний лише системному адміністратору, чий емейл та пароль були вказані під час встановлення.
Перейдіть до http://localhost, щоб увійти з цими обліковими даними.
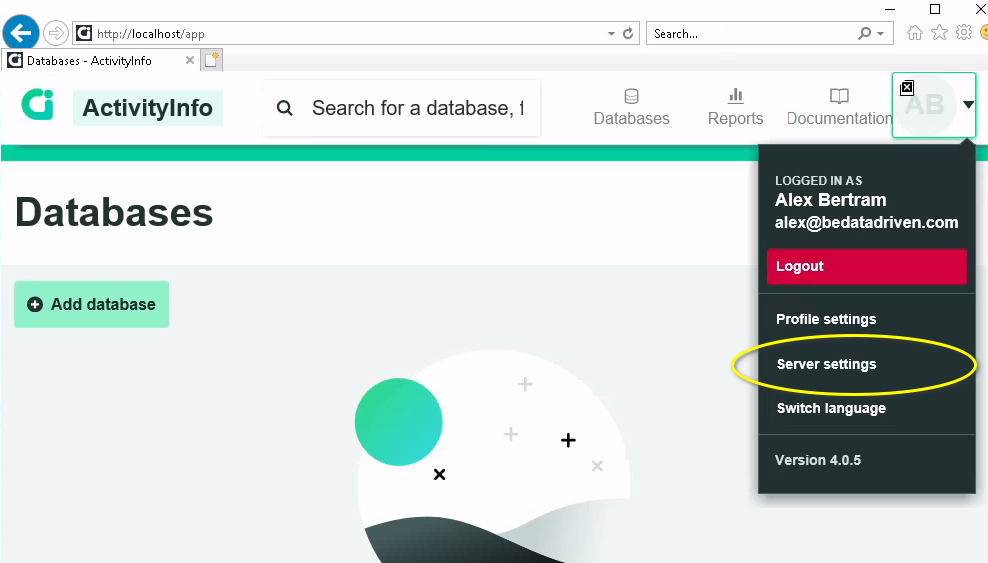
Ви можете отримати доступ до інтерфейсу «Налаштування сервера» з меню профілю:
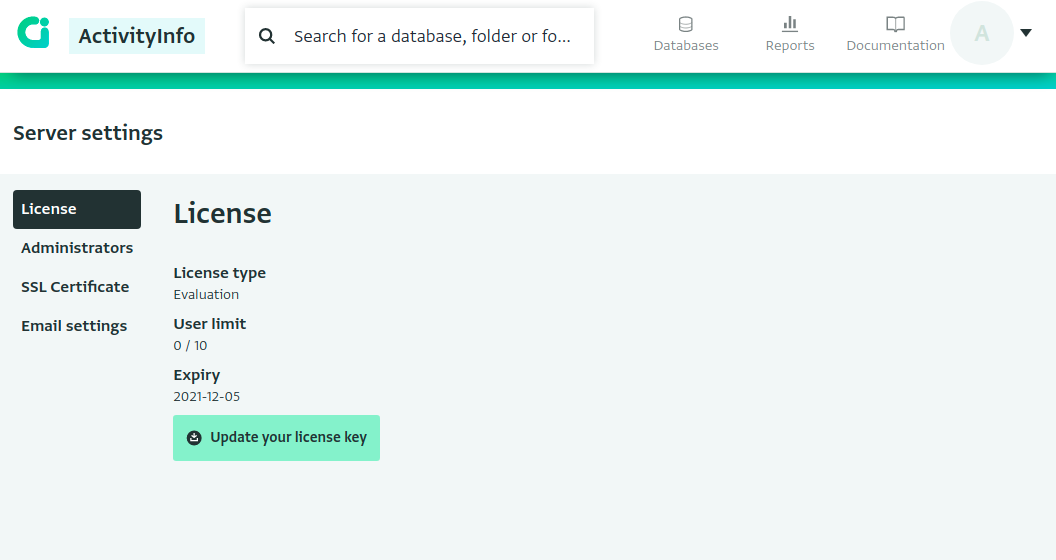
Це відкриє інтерфейс «Налаштування сервера»:
Налаштування SSL
Перше, що ви повинні налаштувати, — це сертифікат SSL для вашого сервера ActivityInfo, який забезпечує зашифроване з'єднання між сервером ActivityInfo та браузером ваших користувачів.
Це важливо не лише для безпеки, але й необхідно для повноцінної роботи ряду функцій ActivityInfo, таких як доступність в автономному режимі. Це пов'язано з тим, що JavaScript-застосунок ActivityInfo використовує деякі функції, доступні для JavaScript-застосунків лише через безпечні з'єднання.
Якщо ваш сервер ActivityInfo буде загальнодоступним через Інтернет, ми рекомендуємо налаштувати автоматизоване управління сертифікатами за допомогою Let's Encrypt.
Якщо ви використовуєте ActivityInfo лише у внутрішній мережі, вам все одно слід налаштувати сертифікат SSL, але вам доведеться керувати сертифікатами вручну. Будь ласка, зверніться до наступних посібників залежно від вашого середовища:
- Служби сертифікації Active Directory на Windows Server 2012 і новіших версіях
Попередження: Коли ви імпортуєте свій перший сертифікат вручну, файл сертифіката, його приватний ключ та пароль надсилаються на сервер через незашифроване HTTP-з'єднання. Імпортуйте сертифікат лише через мережу, якій ви довіряєте, наприклад, з самого сервера (http://localhost), з тієї ж безпечної локальної мережі або через SSH-тунель чи VPN. Ніколи не імпортуйте сертифікат через загальнодоступний Інтернет.
Крім того, у вас може вже бути балансувальник навантаження або зворотний проксі-сервер, який забезпечує завершення SSL. У цьому випадку ви повинні увімкнути режим HTTPS-проксі.
Налаштування єдиного входу (SSO)
Різні постачальники ідентифікації (IdP) можуть бути налаштовані для автентифікації користувачів ActivityInfo з різними доменами ел. пошти.
Наприклад, ви можете налаштувати Azure Active Directory для автентифікації користувачів у вашому домені (наприклад, alice@example.gov) та облікові записи Google для автентифікації зовнішніх сторін з адресами @gmail.com.
Підтримуються наступні постачальники ідентифікації (IdP):
Active Directory
Ви можете підключитися до Azure Active Directory (AAD) або Служб федерації Active Directory (ADFS) за допомогою протоколу OpenID Connect.
Облікові записи Google
Ви можете підключитися до облікових записів Google, щоб забезпечити єдиний вхід (SSO) для вашої організації, якщо ви використовуєте Google Workspace, а також для загальнодоступних облікових записів GMail.