Idioma: Español
Introducción
El servidor autogestionado de ActivityInfo se puede configurar a través de la interfaz de usuario de Configuración del servidor. Esta interfaz es solo accesible para el administrador del sistema cuyo correo electrónico y contraseña se proporcionaron durante el proceso de instalación.
Navegar a http://localhost para iniciar sesión con estas credenciales.
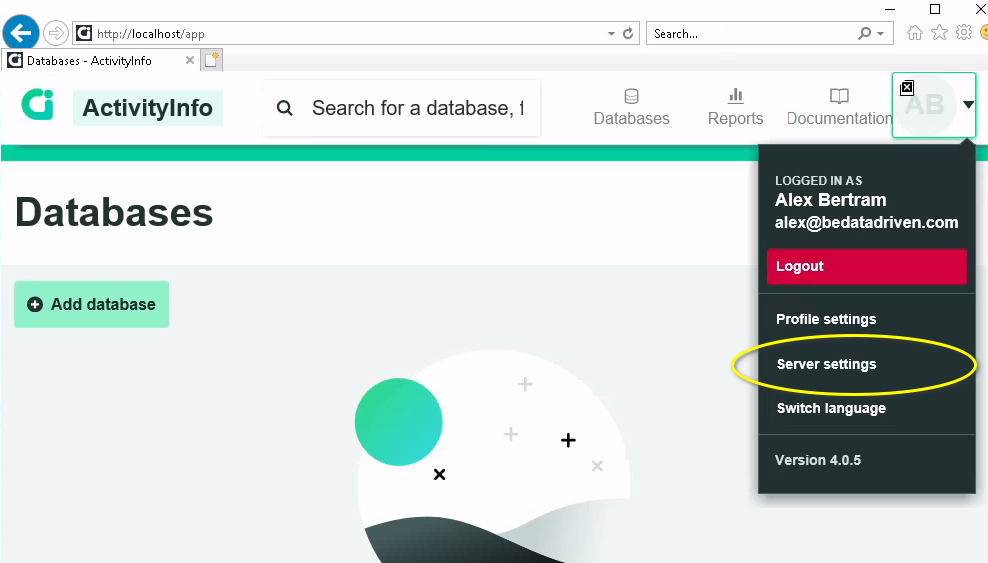
Puede acceder a la interfaz de Configuración del servidor desde el menú de perfil:
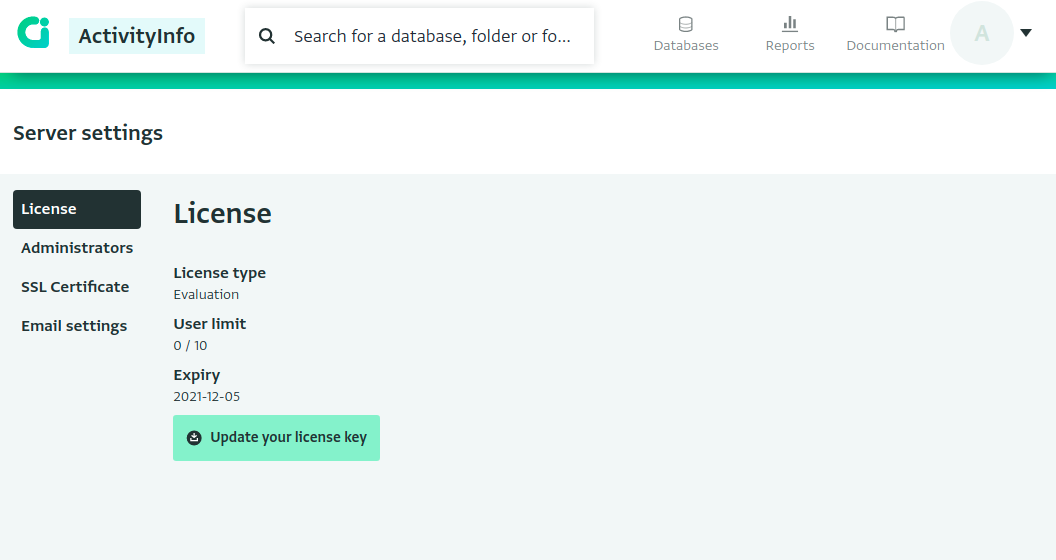
Esto abrirá la interfaz de Configuración del servidor:
Configuración de SSL
Lo primero que debe configurar es un certificado SSL para su servidor de ActivityInfo, que garantiza una conexión cifrada entre el servidor de ActivityInfo y el navegador de sus usuarios.
Esto no solo es importante para la seguridad, sino que es obligatorio para que varias funciones de ActivityInfo funcionen plenamente, como la disponibilidad sin conexión. Esto se debe a que la aplicación JavaScript de ActivityInfo utiliza algunas funciones que solo están disponibles para aplicaciones JavaScript a través de conexiones seguras.
Si su servidor de ActivityInfo será accesible públicamente a través de Internet, recomendamos configurar la administración automatizada de certificados con Let's Encrypt.
Si solo está utilizando ActivityInfo en una red interna, aun así debe configurar un certificado SSL, pero necesitará administrar los certificados manualmente. Consulte las siguientes guías según su entorno:
- Servicios de certificados de Active Directory en Windows Server 2012 y posteriores
Advertencia: Cuando importa su primer certificado manualmente, el archivo del certificado, su clave privada y su contraseña se envían al servidor a través de una conexión HTTP no cifrada. Solo importe un certificado a través de una red de confianza, como desde el propio servidor (http://localhost), desde la misma red local segura o a través de un túnel SSH o VPN. Nunca importe un certificado a través de la Internet pública.
Alternativamente, es posible que ya tenga un balanceador de carga o un proxy inverso que proporcione terminación SSL. En este caso, debe permitir el modo Proxy HTTPS.
Configuración de Single-Sign On (SSO)
Se pueden configurar diferentes Proveedores de identidad (IdP) para proporcionar autenticación a los usuarios de ActivityInfo con diferentes dominios de correo electrónico.
Por ejemplo, puede configurar Azure Active Directory para proporcionar autenticación a los usuarios de su dominio (p. ej., alice@example.gov) y Cuentas de Google para proporcionar autenticación a partes externas con direcciones @gmail.com.
Se admiten los siguientes Proveedores de identidad (IdP):
Active Directory
Puede conectarse a Azure Active Directory (AAD) o a los Servicios de federación de Active Directory (ADFS) utilizando el protocolo OpenID Connect.
Cuentas de Google
Puede conectarse a las Cuentas de Google para proporcionar Single-Sign On (SSO) para su organización si utiliza Google Workspace, así como para las cuentas públicas de GMail.